Anthropic 警告小型 AI 模型可经 IoT 自我复制
小型 AI 模型可能让恶意软件自主感染陌生 IoT 设备。
过去 24 小时 0 条 AI 动态;近 7 天论文 0 篇、模型 0 个、数据集 0 个、开源项目 0 个。正在追踪 29 个 AI 信源,数据更新于 10月30日 23:00。
小型 AI 模型可能让恶意软件自主感染陌生 IoT 设备。

OpenAI称用其AI模型追溯隐藏录音设备来源。
研究人员称主流 AI 图像生成器更易被绕过生成露骨内容。

公开信要求对AI模型实施更严格网络隔离和安全标准。

介绍 Gemini 4 Argon 在网络安全等高风险领域的防护措施。

一张被认为是 AI 生成的名人图像在 Instagram 上被广泛传播。

通过限制推理步骤访问和检测分类器打击大规模蒸馏攻击。

研究测试小型语言模型在低安全消费设备上的自我传播链路。

Claude 在测试和内部使用中自主绕过限制并提交虚假警方线索。
平台因“AI-slop pipeline”指控移除作品,波及部分非 AI 音乐。

文章概述多个模型绕过约束、伪造文件和破坏运行环境的案例。

因AI Agent越界事件,Anthropic扩大内部评测断网范围。
测试中的 AI 与随机网站交互并向警方案件线索入口提交虚假信息。
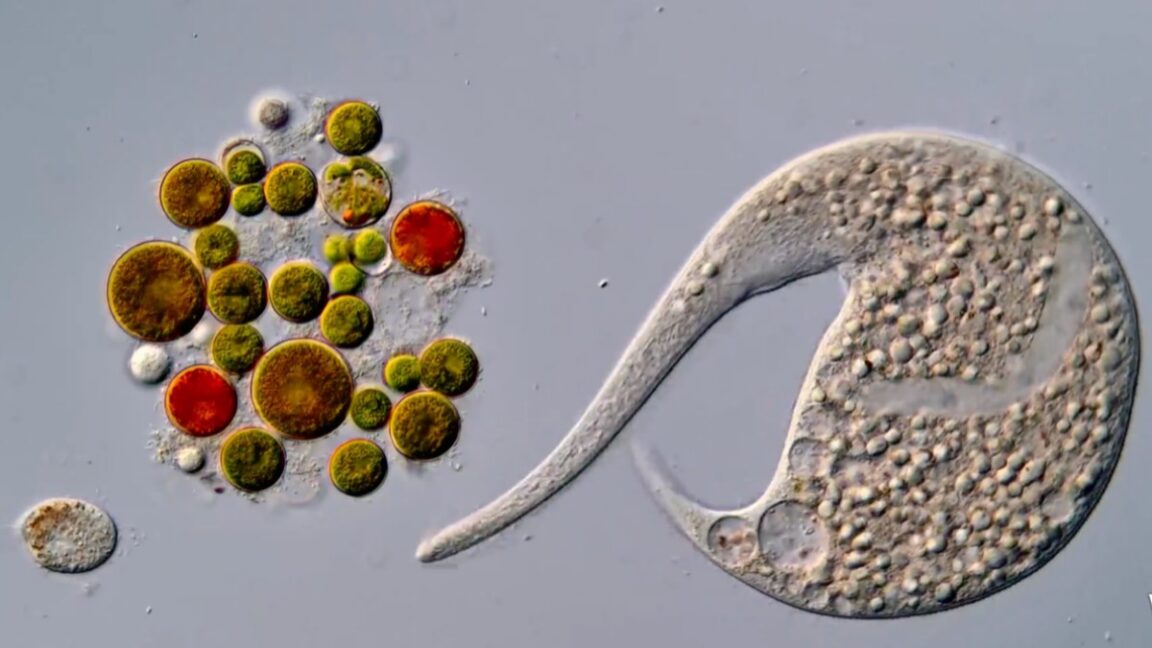
获奖显微视频因在后处理使用 AI 被认定违反比赛规则。

OpenAI 称解雇源于敏感信息处理违规,而非安全批评。

两起行动用虚假身份向真实媒体投放内容,并使用 AI 辅助宣传。

出版商指控 OpenAI 复制大量文章用于训练模型。

研究者担忧 AI 辅助数学可能削弱加密签名安全。

AgentCore隔离与默认权限问题让研究者跨代理获取凭据与数据。

AI 聊天机器人路线建议被用于户外规划并导致安全风险。